Firewall, análisis de vulnerabilidades, SIEM, SOC gestionado y políticas de ciberseguridad. Protegemos tus servidores, tu red y tus datos con una defensa por capas, monitoreada las 24 horas.
Un programa completo: prevención en el perímetro, detección en el núcleo y respuesta gestionada, con cumplimiento normativo de punta a punta.
Diseño, despliegue y gestión de firewalls de nueva generación, VPN y segmentación de red.
Escaneo continuo de servidores, aplicaciones y red, con priorización por riesgo real.
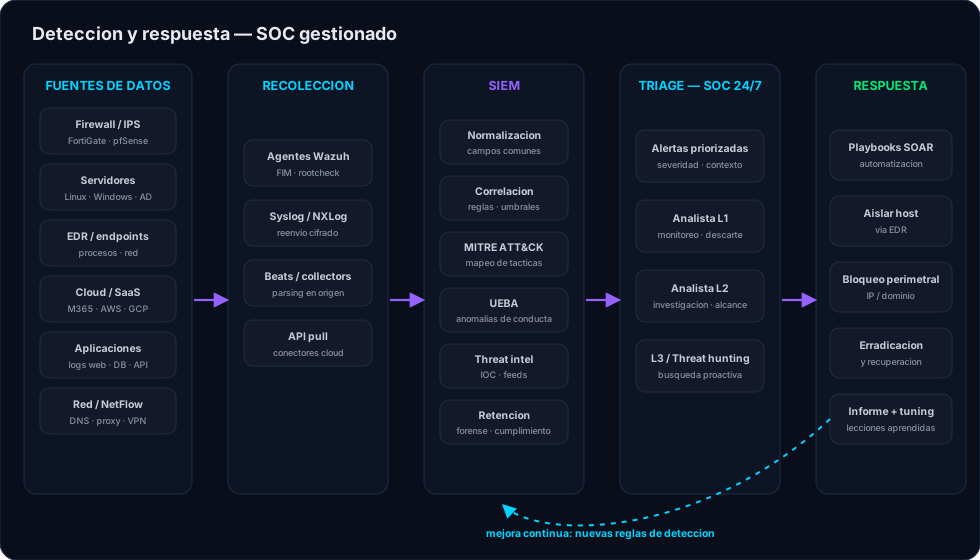
Centralización de logs y correlación de eventos para detectar ataques en curso.
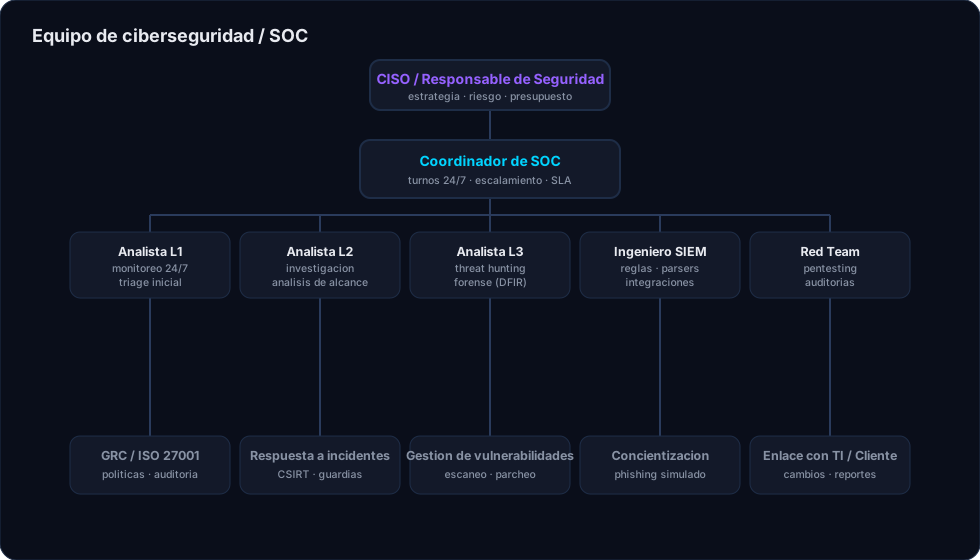
Un equipo de analistas vigila tu infraestructura y responde por vos ante incidentes.
Gobierno, procedimientos y concientización para que la seguridad sea parte del negocio.
Simulamos ataques reales para encontrar y cerrar brechas antes que un atacante.
Cifrado de servidores y backups, con extorsión y filtración de datos. El vector más costoso para las PyMEs.
El 8 de cada 10 incidentes empiezan con un correo. Sin MFA ni concientización, una cuenta abre toda la red.
Vulnerabilidades conocidas expuestas a Internet: el objetivo preferido de los escaneos automatizados.
Sin segmentación ni monitoreo, un equipo comprometido llega al controlador de dominio en horas.
Accesos excesivos, datos sin cifrar y falta de auditoría sobre quién toca qué.
Sanciones por la Ley 25.326 de Protección de Datos, exigencias de clientes y de auditorías ISO.
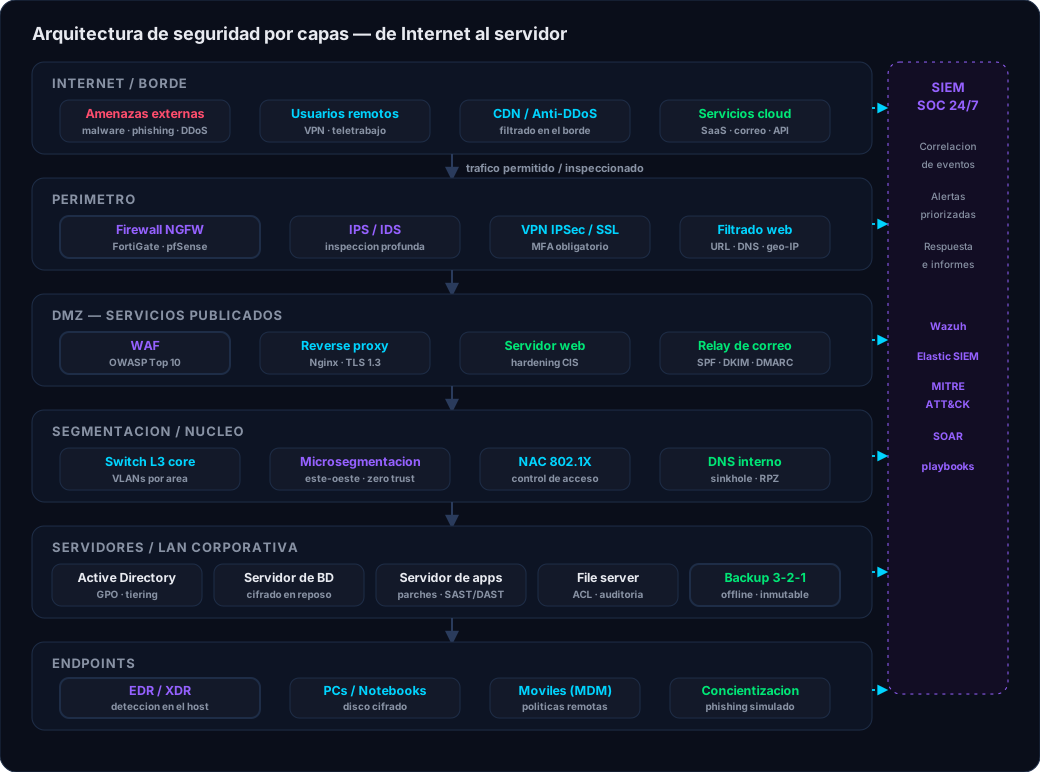
Cada capa contiene a la anterior. Todo el tráfico se inspecciona en el perímetro y cada componente envía sus registros al SIEM para correlación en tiempo real.
WAF, doble factor, segmentación y monitoreo sobre un sistema de gestión accesible desde Internet.
Reemplazo de alertas dispersas por un único panel con analistas de guardia y respuesta acordada.
Análisis de brechas, políticas, controles técnicos y evidencia lista para el auditor.
Pruebas de intrusión externas e internas con acompañamiento en el cierre de hallazgos.
Relevamiento de activos, análisis de vulnerabilidades y evaluación de riesgo. Diagnóstico con brechas priorizadas.
Ajuste de firewall, segmentación, políticas de acceso, MFA y bastionado de servidores según CIS Benchmarks.
Instalación de agentes, conexión de fuentes al SIEM, EDR en endpoints y afinado de reglas de detección.
El SOC toma el monitoreo 24/7. Gestión de incidentes, informes mensuales y revisiones de servicio.
Pentest periódico, nuevas reglas, simulacros de respuesta y actualización de políticas y capacitación.
Preparamos tu organización para certificar y para responder a los requisitos de seguridad de tus clientes y reguladores.
Empezá con una evaluación de seguridad sin costo: relevamos tu superficie de ataque y te entregamos un diagnóstico con prioridades.